کد هش بازی انفجار رد فنی هر راند است. نتیجه آینده را لو نمی دهد. اما مسیر ساخت ضریب گذشته را روشن می کند. البته فقط وقتی تمام داده ها در دسترس باشند. خیلی ها یک رشته بلند از عدد و حرف می بینند و فکر می کنند ضریب بعدی داخل آن پنهان شده است. واقعیت فرق دارد. هش بیشتر شبیه مهر دیجیتال است و ثابت می کند داده اصلی پس از ثبت عوض نشده است. برای بررسی کامل، هش اولیه، Server Seed، Client Seed، Nonce و فرمول بازی باید کنار هم قرار بگیرند.
| بخش فنی | معنی ساده | زمان استفاده |
|---|---|---|
| Server Seed Hash | اثر انگشت کلید مخفی سرور | پیش از شروع راند یا چرخه |
| Server Seed | کلید اصلی سرور | پس از پایان چرخه |
| Client Seed | داده سمت کاربر | هنگام ساخت نتیجه |
| Nonce | شماره استفاده از کلیدها | برای جدا کردن راندها |
| SHA256 یا HMAC-SHA256 | روش ساخت خروجی فنی | هنگام ثبت تعهد یا محاسبه نتیجه |
| ضریب نهایی | عدد ساخته شده از خروجی هش | پس از اجرای فرمول بازی |
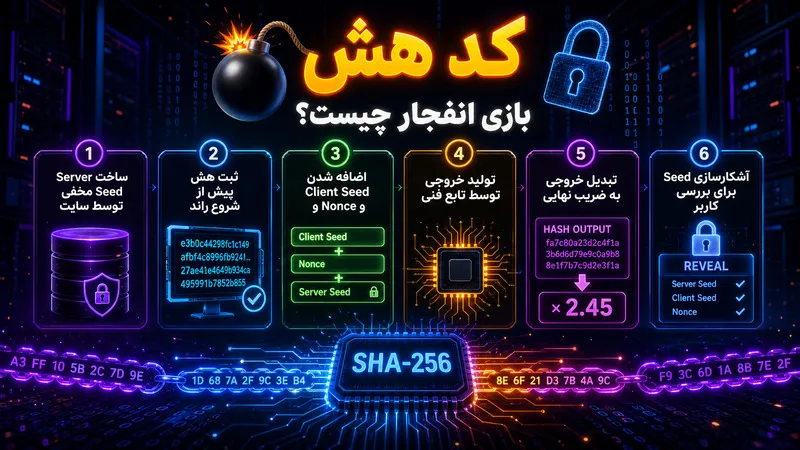
منظور از کد هش بازی انفجار چیست؟
هش بازی انفجار خروجی ثابتی است که از داده ورودی ساخته می شود. این خروجی معمولا رشته ای از حرف و عدد است. تغییر حتی یک نشانه، هش دیگری می سازد. به همین دلیل، هش برای کنترل دست نخوردن داده کاربرد دارد. هش با رمزگذاری یکی نیست. داده رمزگذاری شده دوباره خوانده می شود، ولی هش برای برگشت مستقیم ساخته نشده است. در بازی انفجار، سایت معمولا هش Server Seed را پیش از آشکار کردن آن ثبت می کند. بعد از پایان چرخه، کاربر Seed اصلی را هش می کند و دو کد را می سنجد. کد هش بازی انفجار فقط یک بخش از مسیر ساخت نتیجه است. در بسیاری از مدل ها، Server Seed، Client Seed و Nonce وارد تابع فنی می شوند. خروجی به عدد تبدیل می شود و فرمول بازی آن را به ضریب می رساند. روش دقیق همه نسخه ها یکسان نیست. برای درک بهتر اینکه این دادهها چگونه در کنار هم نتیجه نهایی را میسازند، میتوانید راهنمای الگوریتم بازی انفجار را هم بخوانید؛ در آنجا ساختار تولید ضریب و منطق فنی بازی با جزئیات بیشتری بررسی شده است.
- سایت یک Server Seed مخفی می سازد.
- هش آن پیش از بازی ثبت می شود.
- Client Seed و Nonce به ورودی اضافه می شوند.
- تابع اعلام شده خروجی راند را می سازد.
- فرمول بازی خروجی را به ضریب تبدیل می کند.
- Server Seed بعدا برای بررسی آشکار می شود.
اگر یک بخش پنهان باشد، بررسی کامل نمی شود. Server Seed Hash بدون Seed اصلی فقط یک رشته است. Seed بدون فرمول نیز ضریب را تایید نمی کند. کل زنجیره باید قابل بازسازی باشد.
اجزای اصلی کد هش بازی انفجار
در این بخش اجزای مختلف کد هش بازی انفجار بررسی می شوند تا نقش هر جزء در فرآیند تولید نتیجه مشخص شود و کاربر بتواند ارتباط میان داده های ورودی و خروجی را بهتر درک کند و بداند چگونه هر عنصر در اعتبارسنجی نهایی تاثیر مستقیم دارد و ساختار کلی سیستم شفاف تر دیده شود و قابل فهم تر گردد
Server Seed Hash انفجار
Server Seed Hash انفجار نسخه هش شده کلید مخفی سرور است. سایت آن را پیش از آشکار شدن Seed نشان می دهد. بعدا کاربر Server Seed را هش می کند و برابری دو کد را می سنجد. این برابری فقط هماهنگی Seed را ثابت می کند، نه خود ضریب را.
Client Seed بازی انفجار
Client Seed بازی انفجار داده سمت کاربر یا مرورگر است. گاهی خودکار ساخته می شود و گاهی کاربر آن را عوض می کند. این Seed ابزار انتخاب ضریب دلخواه نیست. مقدار آن باید دقیقا از همان راند و بدون فاصله اضافه برداشته شود.
Nonce در بازی انفجار
Nonce در بازی انفجار شماره استفاده از یک جفت Seed است. با ثابت ماندن Seedها، این عدد راندها را از هم جدا می کند. Nonce همیشه با شناسه عمومی راند یکی نیست. مقدار درست باید از بخش فنی همان بازی خوانده شود.
هش SHA256 بازی انفجار چگونه خوانده می شود؟
هش SHA256 بازی انفجار خروجی ۲۵۶ بیتی دارد و معمولا با ۶۴ کاراکتر هگز دیده می شود. این رشته از عددهای صفر تا نه و حروف a تا f ساخته می شود. تغییر کوچک در ورودی، خروجی دیگری می سازد. چند حرف اول هش نیز ضریب را مستقیم نشان نمی دهند.
تفاوت SHA256 و HMAC-SHA256
SHA256 فقط یک داده را هش می کند. HMAC-SHA256 یک کلید و یک پیام جدا دارد. در یک مدل رایج، Server Seed کلید و Client Seed همراه Nonce پیام است. ترتیب واقعی باید از قوانین همان سایت گرفته شود.
| روش | ورودی | کاربرد رایج |
|---|---|---|
| SHA256 | یک متن یا Seed | ساخت Server Seed Hash |
| HMAC-SHA256 | کلید و پیام | ساخت خروجی راند |
وارد کردن همه داده ها در ابزار SHA256، خروجی HMAC را نمی سازد. جای کلید و پیام نیز مهم است. حتی جداکننده میان Client Seed و Nonce نتیجه را عوض می کند. نام تابع به اندازه خود داده اهمیت دارد.
هش قبل از شروع راند چه چیزی را ثابت می کند؟
هش قبل از شروع راند نشان می دهد سایت به یک Server Seed مشخص متعهد شده است. چون Seed پنهان است، نتیجه زودتر دیده نمی شود. بعد از آشکار شدن کلید، کاربر تعهد را دوباره می سنجد. این روش جلوی تعویض ساده Seed پس از ثبت نتیجه را می گیرد. گاهی هش برای یک راند و گاهی برای یک چرخه ثبت می شود. شناسه و زمان آن باید روشن باشند. اگر هش فقط بعد از پایان دیده شود، ارزش تعهد قبلی پایین می آید. تصویر گرفتن از هش پیش از شروع نیز برای مقایسه بعدی مفید است.
هش باید پیش از آشکار شدن Server Seed ثبت شده باشد؛ وگرنه قدرت اثباتی آن پایین می آید.
البته یادتان باشد Provably Fair Hash انفجار یعنی کاربر بتواند نتیجه گذشته را دوباره حساب کند. این عبارت به معنی تضمین سود یا پیش بینی نیست. تابع، ترتیب Seedها، Nonce و فرمول ضریب باید روشن باشند. یک دکمه Verify بدون داده خام و روش محاسبه، شفافیت کاملی ندارد. منصفانه بودن فنی با شرایط حساب فرق دارد. نتیجه ممکن است درست ساخته شود، ولی قوانین برداشت سخت باشند. سرعت خروج و قطع اتصال نیز به هش ربط ندارند. پس بررسی هش فقط یک بخش از سنجش سایت است.
بررسی کد هش بازی انفجار از کجا شروع می شود؟
بررسی کد هش بازی انفجار از همان صفحه راند شروع می شود. شناسه راند، ضریب نهایی و زمان آن را یادداشت کنید. بعد Server Seed Hash، Client Seed و Nonce را بردارید. در پایان چرخه نیز Server Seed آشکار شده را ذخیره کنید.
| داده لازم | دلیل نیاز |
|---|---|
| شناسه راند یا چرخه | جلوگیری از جابجایی داده ها |
| Server Seed Hash | کنترل تعهد اولیه |
| Server Seed | ساخت دوباره هش و خروجی |
| Client Seed | ورودی سمت کاربر |
| Nonce | جدا کردن راند مورد نظر |
| ضریب ثبت شده | مقایسه با ضریب محاسبه شده |
| فرمول بازی | تبدیل خروجی فنی به ضریب |
سپس راهنمای فنی همان بازی را بخوانید. باید روشن باشد هش اولیه با چه روشی ساخته شده است. همچنین باید نوع تابع نتیجه و قانون گرد کردن ضریب مشخص باشد. بدون این اطلاعات، بررسی فقط تا بخش تطبیق Seed جلو می رود.
نحوه تایید هش بازی انفجار
نحوه تایید هش بازی انفجار دو مرحله جدا دارد. مرحله اول، تطبیق Server Seed با هش قبلی است. مرحله دوم، ساخت دوباره نتیجه راند و ضریب است. انجام مرحله اول بدون دومی، تایید ضریب را کامل نمی کند.
- Server Seed Hash ثبت شده پیش از چرخه را بردارید.
- Server Seed آشکار شده را با SHA256 هش کنید.
- دو رشته ۶۴ کاراکتری را حرف به حرف بسنجید.
- Client Seed و Nonce همان راند را پیدا کنید.
- HMAC یا تابع اعلام شده را با ترتیب درست اجرا کنید.
- خروجی را با فرمول سایت به ضریب تبدیل کنید.
- ضریب حساب شده را با نتیجه ثبت شده بسنجید.
اگر مرحله سوم برابر نباشد، ابتدا کپی داده را کنترل کنید. اگر Seed درست باشد ولی ضریب فرق کند، نوع تابع، ترتیب ورودی و Nonce را دوباره ببینید. قانون گرد کردن نیز باید عین روش سایت باشد. یک اختلاف کوچک برای ساخت عدد دیگری کافی است.
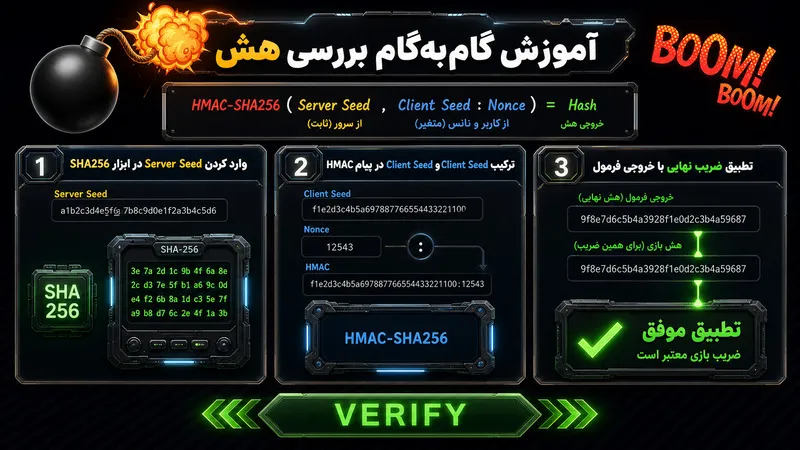
آموزش چک کردن کد هش انفجار با مثال
فرض کنید سایت پیش از چرخه یک Server Seed Hash نشان داده است. پس از پایان، Server Seed اصلی آشکار می شود. شما Seed را در ابزار SHA256 وارد می کنید و خروجی با هش قبلی برابر می شود. حالا می دانید کلید سرور پس از ثبت تعهد عوض نشده است. در مرحله بعد، Client Seed و Nonce همان راند را بر می دارید. طبق راهنمای سایت، این دو با جداکننده مشخص به پیام HMAC تبدیل می شوند. Server Seed نیز در بخش کلید قرار می گیرد. خروجی ساخته شده بعدا وارد فرمول ضریب می شود. فرض کنید فرمول عدد ۲٫۳۷ را بر می گرداند و راند نیز در ۲٫۳۷ تمام شده است. در این حالت هم تعهد Seed و هم ضریب تایید شده اند. اگر فقط هش Seed برابر باشد، هنوز بخش دوم باقی مانده است. همین تفاوت ساده، پایه بررسی درست است.
این مثال برای فهم مسیر است و فرمول قطعی همه سایت ها نیست. بعضی بازی ها بخش دیگری از خروجی هگز را می خوانند. روش گرد کردن یا قانون توقف فوری نیز ممکن است فرق داشته باشد. فرمول یک سایت را نباید روی نسخه دیگر اجرا کرد.
ابزار بررسی هش بازی انفجار چه ویژگی هایی دارد؟
ابزار بررسی هش بازی انفجار باید نوع تابع را دقیق نشان دهد. ورودی کلید، پیام، Client Seed و Nonce بهتر است جدا باشند. خروجی هگز نیز باید کامل و قابل کپی دیده شود. SHA256 و HMAC-SHA256 نباید با هم اشتباه شوند. ماشین حساب هش ساده فقط Server Seed را با هش قبلی می سنجد. برای اعتبارسنجی ضریب، فرمول تبدیل نیز لازم است. Seed فعال را پیش از پایان چرخه در سایت ناشناس وارد نکنید. ابزار محلی یا محاسبه داخل مرورگر انتخاب بهتری است.
تطبیق هش بازی انفجار چرا ناموفق می شود؟
تطبیق هش بازی انفجار بیشتر وقت ها به دلیل خطای کوچک شکست می خورد. فاصله پنهان، کپی ناقص Seed یا تابع اشتباه خروجی را عوض می کند. جابجایی کلید و پیام در HMAC نیز اثر مستقیم دارد. Nonce نادرست و قانون گرد کردن متفاوت هم مهم هستند.
| علت ناهماهنگی | راه کنترل |
|---|---|
| فاصله اضافه | کپی دوباره متن خام |
| تابع اشتباه | کنترل SHA256 یا HMAC |
| Nonce نادرست | برداشتن عدد همان راند |
| جداکننده غلط | سنجش دو نقطه یا فاصله |
| Seed چرخه دیگر | کنترل شناسه چرخه |
| گرد کردن متفاوت | اجرای قانون رسمی بازی |
شماره عمومی راند همیشه همان Nonce نیست. بعضی سامانه ها شمارش را از صفر و بعضی از یک شروع می کنند. با تعویض Client Seed نیز ممکن است شمارش ریست شود. پیش از نتیجه گیری، این موارد را جدا کنترل کنید.
اعتبارسنجی ضریب بازی انفجار
اعتبارسنجی ضریب بازی انفجار یعنی بررسی کنید خروجی فنی واقعا به عدد ثبت شده رسیده است. خروجی HMAC یا هش به یک عدد تبدیل می شود. سپس فرمول بازی و قانون گرد کردن روی آن اجرا می شوند. نتیجه باید با ضریب نهایی راند برابر باشد. فرمول دقیق میان نسخه ها فرق دارد. بعضی مدل ها چند کاراکتر اول هگز را می خوانند و بعضی بخش دیگری را به کار می برند. گاهی شرط جداگانه ای برای پایان روی ۱٫۰۰ وجود دارد. حاشیه ریاضی نیز ممکن است داخل همان فرمول قرار گرفته باشد.
اگر سایت روش تبدیل را منتشر نکرده باشد، فقط می توانید Server Seed را با هش قبلی تطبیق دهید. در چنین حالتی، تایید خود ضریب ناقص می ماند. این محدودیت باید روشن گفته شود. حدس زدن فرمول جای مستندات را نمی گیرد. یک نتیجه معتبر سه هماهنگی دارد. Server Seed با هش قبلی برابر است. ورودی های راند خروجی اعلام شده را می سازند. فرمول نیز همان ضریب ثبت شده را بر می گرداند.
اثبات نتیجه راند انفجار نشان می دهد عدد پایان از داده های ثبت شده ساخته شده است. این بررسی بعد از پایان راند انجام می شود و نباید با پیش بینی اشتباه گرفته شود. بهتر است چند راند تصادفی از زمان های مختلف بررسی شوند، نه فقط ضریب های عجیب. اگر اختلافی باقی ماند، تصویر راند، Seedها، Nonce و خروجی محاسبه را ذخیره کنید.
بررسی منصفانه بودن انفجار فقط با هش کافی است؟
بررسی منصفانه بودن انفجار با هش شروع می شود، ولی همان جا تمام نمی شود. هش سالم نشان می دهد یک داده مشخص پس از ثبت عوض نشده است، اما سرعت ثبت خروج، سقف پرداخت و قوانین حساب موضوع های جدا هستند. برچسب Provably Fair نیز بدون داده خام، فرمول روشن و محاسبه مستقل ارزش محدودی دارد. کاربر باید بتواند مراحل را خودش بازسازی کند، نه اینکه فقط یک تیک سبز ببیند.
هش سالم یک نشانه مثبت است، نه گواه کامل سلامت همه بخش های سایت.
آیا کد هش ضریب بعدی را نشان می دهد؟
کد هش ضریب بعدی را به شکل خواندنی نشان نمی دهد. Server Seed Hash برای پنهان ماندن Seed اصلی ساخته شده است. اگر بتوان از روی آن به راحتی کلید را پیدا کرد، کل مدل بی معنی می شود. هدف هش، تعهد بدون آشکار کردن داده است.
کانال یا نرم افزاری که از روی یک هش ۶۴ کاراکتری ضریب بعدی را قطعی می گوید، پایه فنی روشنی ندارد. حتی پس از آشکار شدن Server Seed نیز فقط نتیجه گذشته بررسی می شود. شباهت ظاهری چند هش با ضریب های بالا دلیل کافی نیست. تبدیل رسمی بازی تنها مسیر معتبر محاسبه است.
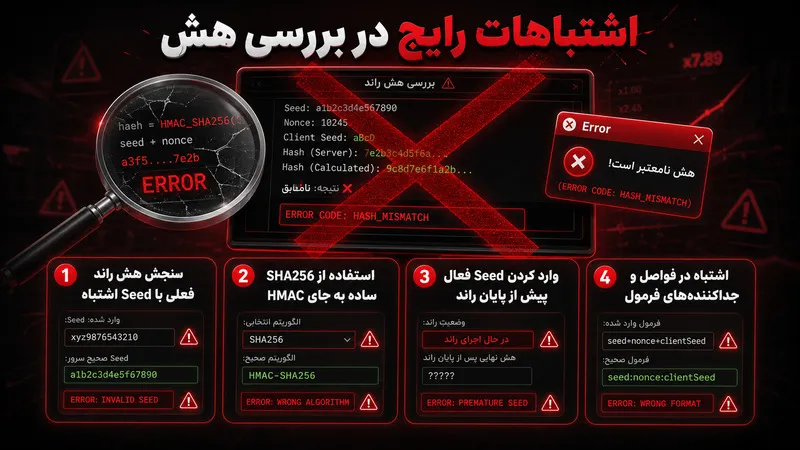
اشتباهات رایج هنگام بررسی کد هش بازی انفجار
رایج ترین خطا، سنجش هش یک چرخه با Seed چرخه دیگر است. خطای بعدی، یکی دانستن شناسه راند با Nonce یا اجرای SHA256 ساده به جای HMAC-SHA256 است. فاصله پنهان، جداکننده نادرست و جابجایی کلید با پیام نیز خروجی را عوض می کنند. تایید Server Seed را هم نباید به معنی تایید خود ضریب دانست.
Seed فعال را پیش از پایان چرخه در سایت ناشناس وارد نکنید. برای بررسی باید منتظر آشکار شدن رسمی کلید بمانید. ابزار داخلی سایت مفید است، اما محاسبه مستقل ارزش بیشتری دارد. در آخر نیز به یاد داشته باشید که هش درباره ساخت نتیجه است، نه مبلغ پرداختی یا زمان تسویه.
تجربه واقعی کاربران
در این زمینه کاربری گفته بود: «هر بار کد ۶۴ حرفی را می دیدم، فکر می کردم ضریب داخلش نوشته شده است.» بعد از تطبیق Server Seed فهمید کار هش پیش بینی نیست. نکته حرف او این بود که اول باید کاربرد ابزار را درست شناخت. کاربر دیگری گفته بود: «هش من یکی نمی شد و فکر کردم نتیجه ایراد دارد.» بعد روشن شد یک فاصله اضافه در پایان Server Seed کپی شده است. با حذف همان فاصله، دو خروجی برابر شدند. پیش از نتیجه گیری، داده خام باید حرف به حرف کنترل شود.
یک کاربر هم گفته بود: «هش Seed درست بود، ولی ضریب حساب شده فرق داشت.» او SHA256 ساده را به جای HMAC-SHA256 اجرا کرده بود. پس از قرار دادن Server Seed در بخش کلید و پیام درست در بخش دیگر، خروجی هماهنگ شد. نام تابع به اندازه خود داده مهم است.
جمع بندی
کد هش بازی انفجار اثر انگشت داده های فنی راند است. Server Seed Hash پیش از آشکار شدن کلید ثبت می شود و بعدا با Server Seed سنجیده می شود. Client Seed و Nonce نیز برای ساخت خروجی هر راند به کار می روند. SHA256 معمولا برای تعهد و HMAC-SHA256 برای نتیجه دیده می شود. بررسی کامل دو بخش دارد. اول Server Seed باید همان هش قبلی را بسازد و بعد ضریب با Seedها، Nonce، تابع درست و فرمول بازی دوباره حساب شود. هش نتیجه آینده را نشان نمی دهد و سلامت همه بخش های سایت را هم ثابت نمی کند. کاربر آگاه نتیجه فنی، قوانین مالی و رفتار حساب را جدا می سنجد.
سوالات متداول
کد هش بازی انفجار چیست؟
کد هش بازی انفجار رشته ای ثابت است که از داده اصلی ساخته می شود. در مدل های قابل بررسی، این کد معمولا تعهد سایت به Server Seed را نشان می دهد. تغییر کوچک در Seed، هش دیگری می سازد. هش به تنهایی ضریب بعدی را نشان نمی دهد.
نحوه تایید هش بازی انفجار چیست؟
Server Seed آشکار شده را با تابع اعلام شده، معمولا SHA256، هش کنید. خروجی را با Server Seed Hash قبلی بسنجید. همه کاراکترها باید برابر باشند. برای تایید ضریب، Client Seed، Nonce و فرمول بازی نیز لازم هستند.
فرق SHA256 و HMAC-SHA256 چیست؟
SHA256 فقط یک داده ورودی را هش می کند. HMAC-SHA256 یک کلید و یک پیام جدا دارد. در بعضی مدل ها، Server Seed کلید است و Client Seed همراه Nonce پیام را می سازد. جای این ورودی ها نباید خودسرانه عوض شود.
آیا ابزار بررسی هش ضریب بعدی را می گوید؟
خیر. ابزار بررسی برای بازسازی نتیجه گذشته است. Server Seed فعال پیش از آشکار شدن قابل خواندن نیست. ادعای پیش بینی قطعی از روی هش پایه فنی روشنی ندارد. هش تعهد را ثابت می کند، نه آینده را.
- ارسال در 19 آگوست 2026
- در مقالات

دیدگاه شما در مورد کد هش بازی انفجار چیست؟ آموزش بررسی SHA256 و HMAC چیست؟