الگوریتم بازی انفجار مشخص می کند ضریب هر راند چگونه ساخته، قفل و نمایش داده شود. خیلی ها تصور می کنند این سازوکار فقط بر پایه MD5 است و با شناخت آن می توان ضریب بعدی را حدس زد. واقعیت دقیق تر است. بعضی سامانه های قدیمی از MD5 استفاده کرده اند، اما نمونه های معتبر امروزی بیشتر سراغ SHA-256 یا HMAC-SHA256 می روند. در بسیاری از مدل های Provably Fair، نتیجه هر دست پیش از شروع ثبت می شود و بعد از پایان راند قابل بررسی است. فهم الگوریتم برای پیش بینی سود نیست؛ ارزش اصلی آن در بررسی عدالت بازی انفجار و تشخیص ربات های جعلی است.
MD5 استاندارد همگانی بازی انفجار نیست. IETF درباره ضعف های امنیتی آن هشدار داده و سامانه های جدیدتر معمولا از SHA-256 یا HMAC-SHA256 استفاده می کنند.

بررسی مفهوم الگوریتم بازی انفجار
برای فهم نحوه کار الگوریتم بازی انفجار باید یک تصور اشتباه را کنار گذاشت. الگوریتم سالم قرار نیست قانونی مثل «بعد از سه ضریب پایین، حتما یک ضریب بالا می آید» بسازد. هر راند از ورودی های رمزنگاری شده شکل می گیرد و نتیجه آن به ظاهر ضرایب قبلی وابسته نیست. در یک سامانه Provably Fair، معمولا seed سرور، seed کاربر، شماره راند یا nonce و گاهی cursor کنار هم قرار می گیرند. سپس تابع هش یا HMAC از این ورودی ها خروجی می سازد. مستندات رسمی Stake نیز server seed، client seed، nonce و cursor را ورودی های مولد خود معرفی می کند و بایت های پایه را با HMAC-SHA256 می سازد.
تولید عدد تصادفی با فرمول رمزنگاری
عدد تصادفی در کازینو آنلاین معمولا یک خروجی شبه تصادفی رمزنگاری شده است. برای کسی که seed مخفی را ندارد، خروجی قابل حدس نیست. اما پس از آشکار شدن همه ورودی ها، همان خروجی دوباره ساخته می شود.
تبدیل داده ها به کد MD5 در هر راند
در بعضی پیاده سازی ها داده ها به MD5 تبدیل می شوند، اما این قانون همه سایت ها نیست. MD5 یک هش 128 بیتی می سازد. ورودی یکسان همیشه همان خروجی را دارد و تغییر کوچک در ورودی، هش را عوض می کند. با این حال، MD5 برای طراحی امنیتی تازه انتخاب مناسبی نیست. ضعف collision آن شناخته شده است. اگر سایتی فقط عبارت «رمزنگاری MD5» را نمایش دهد، ولی seed، nonce، فرمول و ابزار بررسی نداشته باشد، این عبارت به تنهایی چیزی را ثابت نمی کند.
نمایش ضریب نهایی بر اساس هش تولید شده
هش به خودی خود ضریب خوانا نیست. سامانه بخشی از خروجی هش را به عدد تبدیل می کند و بعد فرمول بازی را روی آن اجرا می کند. نتیجه می تواند 1.00، 1.42، 7.80 یا هر عدد دیگری باشد.
| بخش | نقش در راند | نکته مهم |
|---|---|---|
| 🔐 Server Seed | داده مخفی سرور | پیش از راند نباید آشکار باشد |
| 👤 Client Seed | داده وابسته به کاربر | در بعضی سایت ها قابل تغییر است |
| 🔢 Nonce | شماره هر شرط | از تکرار خروجی جلوگیری می کند |
| 🧩 تابع هش | ساخت خروجی ثابت | بیشتر SHA-256 یا HMAC-SHA256 |
| 📈 فرمول ضریب | تبدیل هش به multiplier | باید شفاف توضیح داده شود |
ماهیت کد MD5 در الگوریتم بازی انفجار
وقتی از الگوریتم هش بازی انفجار حرف می زنیم، منظور یک رمز جادویی نیست. هش بیشتر شبیه اثر انگشت داده است. اگر ورودی تغییر کند، اثر انگشت هم عوض می شود. در حالت عادی، از روی هش نباید بتوان ورودی اصلی را به دست آورد. MD5 سریع است، اما سرعت بالا برای امنیت کافی نیست. IETF توضیح داده که MD5 در برابر حملات collision امن به حساب نمی آید. NIST نیز خانواده SHA-2 و SHA-3 را در استانداردهای امن تر نگه داشته است.
کد ثابت برای بررسی صحت ضریب
برای ورودی ثابت، هش ثابت تولید می شود. به همین دلیل، ابزار بررسی می تواند محاسبه سایت را دوباره اجرا کند. اگر server seed، client seed، nonce و فرمول یکسان باشند، خروجی دوم باید با نتیجه نخست برابر شود.
مشاهده و مقایسه با هش اصلی
سایت پیش از دوره بازی، هش seed را نمایش می دهد. بعد از پایان دوره، seed اصلی آشکار می شود. کاربر seed را دوباره هش می کند و نتیجه را با کد قبلی می سنجد.
ابزار اعتبارسنجی در سایت های معتبر
Provably Fair بازی انفجار زمانی معنا دارد که ابزار، ورودی ها را نشان دهد، نه اینکه فقط بنویسد «Fair». کاربر باید server seed آشکار شده، client seed، nonce، هش تعهد و ضریب محاسبه شده را ببیند. بهتر است کد verifier عمومی باشد یا فرمول آن روشن نوشته شود.
| روش | طول خروجی رایج | وضعیت امروزی | کاربرد احتمالی |
|---|---|---|---|
| 🟠 MD5 | 128 بیت | قدیمی و ضعیف | برخی سامانه های قدیمی |
| 🟡 SHA-1 | 160 بیت | در حال کنار رفتن | مناسب طرح تازه نیست |
| 🟢 SHA-256 | 256 بیت | رایج و قوی تر | هش seed و زنجیره هش |
| 🔵 HMAC-SHA256 | 256 بیت | مناسب خروجی کلیددار | ساخت اعداد قابل بررسی |
تشخیص الگوریتم واقعی بازی انفجار ممکن است؟
اگر منظور کشف seed مخفی یا حدس ضریب آینده باشد، در یک پیاده سازی سالم پاسخ عملی «خیر» است. اگر منظور کنترل فرمول اعلام شده پس از راند باشد، پاسخ «بله» است؛ البته فقط وقتی سایت داده های لازم را منتشر کند. پرسش آیا الگوریتم انفجار قابل پیش بینی است خیلی ها را به سمت ربات و کانال سیگنال می برد. این ابزارها معمولا از ضرایب قبلی نمودار می سازند و خروجی بعدی را حدس می زنند. چنین روشی seed مخفی را نمی داند و پیش بینی رمزنگاری شده نیست.
مقایسه هش های ثبت شده با کد MD5
اگر سایت از MD5 استفاده کند، باید معلوم باشد چه متنی هش شده است. فاصله، حروف بزرگ و کوچک، ترتیب seedها و حتی یک جداکننده کوچک، خروجی را عوض می کند. کپی کردن یک رشته در ابزار عمومی بدون دانستن قالب ورودی نتیجه معتبر نمی دهد. نام الگوریتم نیز باید دقیق باشد. اگر سایت SHA-256 یا HMAC-SHA256 دارد، ابزار MD5 هیچ کاربردی برای آن راند ندارد.
استفاده از وب سایت های بررسی هش
یک سایت بررسی هش می تواند digest یک متن مشخص را حساب کند. اما نباید seed فعال و مخفی را برای ابزار ناشناس فرستاد. برای راندهای گذشته، بهتر است از verifier رسمی، کد باز یا ابزار آفلاین استفاده شود.
تطبیق ضریب واقعی با ضریب اعلام شده
بررسی کامل چهار گام دارد: کنترل hash تعهد، بازسازی خروجی، اجرای فرمول ضریب و مقایسه با نتیجه ثبت شده. این روند هسته الگوریتم منصفانه انفجار است. اگر هر چهار گام برابر بود، آن راند با روش اعلام شده هماهنگ است.
| گام | مورد کنترل | خطای رایج |
|---|---|---|
| 🔎 تعهد | hash پیشین با seed بعدی سازگار است | انتخاب الگوریتم اشتباه |
| 🧮 بازسازی | HMAC یا hash دوباره ساخته می شود | ترتیب غلط ورودی |
| 📊 فرمول | خروجی به ضریب تبدیل می شود | گرد کردن نادرست |
| ✅ تطبیق | ضریب محاسبه شده برابر است | اعتماد به تیک سبز |
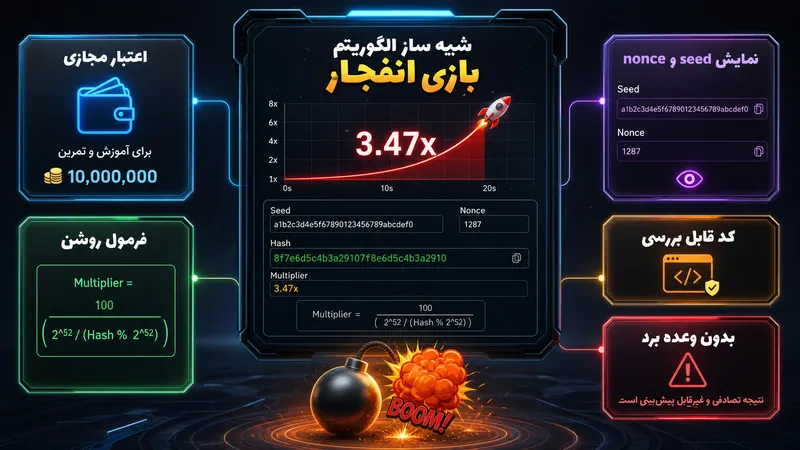
شبیه ساز الگوریتم بازی انفجار برای آموزش
شبیه ساز خوب برای یادگیری است، نه فروش رویای پیش بینی. هدف آن نشان دادن رابطه seed، nonce، هش و ضریب است. کاربر با تغییر هر ورودی می بیند خروجی چگونه عوض می شود و چرا چند ضریب قبلی پایه محکمی برای حدس بعدی نیست. نسخه آموزشی بهتر است با اعتبار مجازی کار کند. کاربر می تواند صدها راند را بدون پول واقعی اجرا کند، توزیع ضرایب را ببیند و اثر برداشت زود یا دیر را روی مانده فرضی بسنجد. این کار به فهم منطق بازی انفجار کمک می کند، نه ساخت ماشین سود.
برنامه های تمرینی جهت تحلیل ضرایب
برنامه مفید باید seedها، nonce، hash و ضریب هر راند را کنار هم نشان دهد. کاربر باید بتواند یک ورودی را عوض کند و تفاوت خروجی را ببیند.
محیط مجازی با الگوریتم واقعی
عبارت «الگوریتم واقعی» زمانی درست است که شبیه ساز همان تابع و فرمول منتشر شده را اجرا کند. اگر سامانه اصلی HMAC-SHA256 دارد، نسخه آموزشی هم باید همان ورودی ها را بگیرد و همان خروجی را بسازد.
بهترین گزینه برای درک ساختار ضریب
بهترین شبیه ساز ساده و شفاف است. کاربر باید کد یا فرمول را ببیند و هر راند را جدا کنترل کند. نمودار زیبا مفید است، اما جای داده خام را نمی گیرد. برای فهم تولید اعداد تصادفی در انفجار سه چیز مهم است: ورودی مشخص، تابع مشخص و خروجی قابل بازسازی. ادعای ساعت طلایی یا سیگنال مخفی خارج از این مسیر است.
| ویژگی | دلیل اهمیت | نشانه خطر |
|---|---|---|
| 🧪 اعتبار مجازی | آموزش بدون زیان مالی | اجبار به واریز |
| 🔓 نمایش seed و nonce | فهم مسیر محاسبه | پنهان کردن داده |
| 🧾 فرمول روشن | بازسازی مستقل | عبارت های مبهم |
| 💻 کد قابل بررسی | کنترل خطا | فایل ناشناس |
| 🚫 نبود وعده قطعی | نگاه واقعی | تضمین برد |
ضریب بازی انفجار چگونه محاسبه می شود؟
الگوریتم ضریب بازی انفجار یک خروجی عددی بزرگ را به multiplier تبدیل میکند. ابتدا تابع رمزنگاری بایتها یا رشته هش را میسازد. سپس بخشی از خروجی به عدد تبدیل میشود و فرمول بازی ضریب را محاسبه میکند. اگر میخواهید جزئیات بیشتری درباره ساختار این عدد، نحوه محاسبه مبلغ برگشتی و تفاوت ضریبهای پایین و بالا بدانید، میتوانید راهنمای کامل ضریب بازی انفجار را نیز مطالعه کنید.
تعیین بر اساس الگوریتم رمزنگاری شده
ضریب داخل هش نوشته نشده که بتوان آن را باز کرد. هش رمز قابل بازگشایی نیست. سامانه از خروجی هش عدد می سازد و آن عدد را به فرمول می دهد. پس سیستم تولید ضریب انفجار دو لایه دارد: تولید خروجی غیر قابل حدس و تبدیل آن به ضریب. برای بررسی درست، هر دو لایه باید معلوم باشند.
وابسته به عدد تصادفی تولید شده توسط سرور
در مدل ساده، سرور همه داده ها را می سازد. در مدل قابل بررسی، client seed نیز وارد محاسبه می شود تا همه ورودی ها فقط در اختیار اپراتور نباشند. جزئیات سایت ها فرق دارد. بعضی بازی های Crash زنجیره هش و salt دارند. بعضی دیگر از server seed، client seed و nonce استفاده می کنند. Stake نیز برای Crash به مدل salt hash اشاره می کند، در حالی که چارچوب عمومی آن HMAC-SHA256 را توضیح می دهد.
بدون دخالت کاربر یا دیلر انسانی
پس از ثبت شرط، دیلر انسانی نباید ضریب را متوقف کند. هواپیما، موشک یا نمودار فقط نمایش نتیجه است. در بسیاری از مدل های سالم، نتیجه از روی داده های قفل شده تعیین شده است.
سورس اصلی الگوریتم بازی انفجار
سورس اصلی معمولا سمت سرور می ماند و کاربر به همه آن دسترسی ندارد. با این حال، منطق لازم برای بررسی راند باید عمومی باشد: ورودی ها، تابع هش، ترتیب داده ها، فرمول تبدیل و روش گرد کردن.
کدهای رمزگذاری شده سمت سرور
کد سرور seed مخفی را نگه می دارد، nonce را مدیریت می کند و خروجی راند را می سازد. hash تعهد باید پیش از شرط یا پیش از دوره مربوط ثبت شود، نه پس از پایان راند. اگر hash فقط بعد از باخت نمایش داده شود، عدم تغییر نتیجه را ثابت نمی کند. تعهد باید اول باشد و آشکار شدن seed بعد.
غیر قابل تغییر برای کاربر معمولی
کاربر عادی نمی تواند کد سرور را عوض کند. تغییر JavaScript مرورگر نیز نتیجه ثبت شده در سرور را تغییر نمی دهد. بعضی ویدیوها تنها عدد روی صفحه را دستکاری می کنند و آن را هک می نامند. در برخی سامانه ها کاربر فقط client seed را عوض می کند. این کار ضریب را قابل پیش بینی نمی کند، ولی ورودی کاربر را وارد محاسبه می کند.
مبتنی بر سیستم هش های متوالی
در زنجیره هش، هر مقدار به مقدار بعدی پیوند دارد. سرور می تواند انتهای زنجیره را از قبل ثبت کند و راندها را به ترتیب آشکار سازد. تغییر یک حلقه، پیوند زنجیره را خراب می کند. این روش برای الگوریتم تصادفی بازی انفجار مفید است، اما salt، فرمول ضریب و جهت زنجیره هم باید معلوم باشند. دیدن تعداد زیادی hash به تنهایی عدالت را ثابت نمی کند.

نقش سرور در الگوریتم بازی انفجار
سرور بازی انفجار seed مخفی را نگه می دارد، nonce را ثبت می کند و خروجی را می سازد. در مدل درست، سرور پیش از راند به داده خود متعهد می شود و پس از پایان دوره seed را آشکار می کند. سرور زمان شروع، پذیرش شرط و ثبت cash out را هم مدیریت می کند. این بخش با ضریب فرق دارد. ممکن است ضریب درست باشد، اما درخواست برداشت به دلیل تاخیر شبکه دیر برسد. بررسی هش، مشکل ارتباطی را پوشش نمی دهد.
تولید ضریب از طریق داده های رمز شده
سرور ورودی ها را با ترتیب اعلام شده به تابع می فرستد. خروجی به فرمول ضریب می رود و نتیجه ثبت می شود. رابط بازی همان نتیجه را به صورت انیمیشن نشان می دهد. هر راند باید شناسه روشن داشته باشد تا معلوم شود کدام seed و nonce به کدام ضریب مربوط است. بدون این اتصال، بررسی کدهای پراکنده ارزش کمی دارد.
ارسال هش قبل از شروع هر دست
تعهد هش باید پیش از راند یا پیش از مجموعه راندها در دسترس باشد. هش منتشر شده بعد از راند، عدم تغییر نتیجه پیش از شروع را ثابت نمی کند.
جلوگیری از تقلب در بازی آنلاین
مدل Provably Fair ریسک تغییر نتیجه پس از تعهد را کم می کند، اما سپر کامل نیست. سایت هنوز می تواند قوانین مبهم، verifier ناقص یا روند برداشت سخت داشته باشد. پس بررسی عدالت بازی انفجار باید چند بخش داشته باشد: خواندن فرمول، کنترل چند راند، بررسی شناسه ها و سنجش امنیت حساب. اعتماد به یک لوگوی «Fair» کافی نیست.
| زمان | کار سرور | داده قابل مشاهده |
|---|---|---|
| ⏳ پیش از راند | ساخت seed و ثبت تعهد | hash سرور |
| 🎯 هنگام شرط | ثبت مبلغ و nonce | شناسه راند |
| 🚀 هنگام اجرا | نمایش نتیجه | رشد ضریب |
| 🔚 پس از دوره | آشکار کردن seed | داده بررسی |
| 🧾 زمان کنترل | اجرای دوباره فرمول | نتیجه برابر یا خطا |
تجربه واقعی کاربران
یک کاربر گفته بود: «چند ضریب پایین پشت سر هم دیدم و فکر کردم راند بعد حتما بالا می رود. مبلغ را زیاد کردم و باختم.» نکته روشن است. تاریخچه کوتاه، seed راند بعد را آشکار نمی کند. کاربر دیگری گفته بود: «سایت یک کد MD5 نشان می داد و خیال کردم همین کد عدالت را ثابت می کند. بعد فهمیدم نه seed را می دهد، نه nonce را، نه فرمول را.» یک رشته فنی بدون داده قابل کنترل، ارزش زیادی ندارد. کاربر سوم گفته بود: «بعد از پایان دوره، چند راند را در verifier کنترل کردم. نتیجه ها برابر بود، ولی فهمیدم این کار ضریب بعدی را لو نمی دهد.» این برداشت درست است. بررسی گذشته و پیش بینی آینده دو موضوع جدا هستند.
دنبال کردن الگوهای ظاهری، خرید ربات و اعتماد به کانال سیگنال راه شناخت الگوریتم نیست. مسیر درست، خواندن صفحه Provably Fair و کنترل چند راند قدیمی است.
جمع بندی
الگوریتم بازی انفجار در مدل های قابل بررسی با seed سرور، seed کاربر، nonce و تابع هش کار می کند. MD5 در بعضی سامانه های قدیمی دیده می شود، اما استاندارد همگانی نیست و برای طرح های تازه انتخاب امنی به شمار نمی رود. نمونه های امروزی بیشتر از SHA-256 یا HMAC-SHA256 کمک می گیرند. ضریب بسیاری از راندها پیش از نمایش قفل می شود و کاربر بعدا می تواند آن را بازسازی کند. با این حال، شناخت الگوریتم به معنی پیش بینی ضریب بعدی یا برد قطعی نیست. ارزش این دانش در تشخیص ادعای فنی درست، بررسی راندهای گذشته و دوری از ابزارهای جعلی است.
سوالات متداول
آیا الگوریتم بازی انفجار فقط با MD5 ساخته می شود؟
خیر. بسیاری از سامانه های جدید از SHA-256 یا HMAC-SHA256 استفاده می کنند. نام تابع باید در صفحه Provably Fair یا verifier نوشته شده باشد. RFC 6151 نیز ضعف های امنیتی MD5 را شرح می دهد.
آیا ضریب نهایی هر دست قبل از شروع مشخص است؟
در بسیاری از مدل های Provably Fair، بله. ورودی ها پیش از راند قفل می شوند و نتیجه بعدا نمایش داده می شود. با این حال، باید مستندات همان بازی و زمان ثبت hash کنترل شود.
آیا می توان از روی هش، ضریب بعدی را فهمید؟
در یک سامانه سالم، خیر. hash تعهد برای کنترل seed پس از افشا است، نه پیدا کردن seed مخفی پیش از راند.
فرق SHA-256 با HMAC-SHA256 چیست؟
SHA-256 یک تابع هش است. HMAC-SHA256 از همین تابع همراه با کلید مخفی استفاده می کند. مستندات Stake نمونه ای از این روش را شرح می دهد.
آیا ربات تشخیص الگوریتم بازی انفجار واقعی است؟
اگر ربات فقط ضرایب قبلی را می خواند، به seed مخفی دسترسی ندارد. وعده برد قطعی، درصد موفقیت ثابت یا سیگنال همیشگی نشانه خطر است.
آیا Provably Fair یعنی سایت کاملا قابل اعتماد است؟
نه. این روش فقط سازگاری محاسبه راند را نشان می دهد. امنیت حساب، قوانین برداشت، هویت گرداننده و رفتار مالی سایت جدا هستند.
- ارسال در 18 آگوست 2026
- در مقالات


دیدگاه شما در مورد الگوریتم بازی انفجار چگونه کار می کند؟ بررسی هش، ضریب و عدالت هر راند چیست؟