«هک بازی انفجار» جملهای است که قلاب خوبی برای جذب مخاطب دارد؛ چون وعده میدهد نتیجه را قبل از دیگران ببینید. اما بیایید روراست باشیم: واقعیت فنی با آن چیزی که در تبلیغات میبینید، زمین تا آسمان فرق دارد. بیشتر کانالها، فایلهای دانلودی و رباتهایی که ادعای «برد تضمینی» دارند، هیچ گزارش شفاف و قابلبررسیای ارائه نمیدهند. برخی فقط اعداد تصادفی تولید میکنند و بدتر از آن، بعضیها تنها برای خالی کردن جیب شما، دزدیدن رمز عبور یا دسترسی به اطلاعات گوشی طراحی شدهاند.
در این مقاله، قرار نیست یاد بدهیم چطور نفوذ کنیم (چون راه علمی و سادهای وجود ندارد)؛ بلکه میخواهیم تفاوت «هش» با «پیشبینی» را روشن کنیم و نشانههای یک تبلیغ مشکوک را بشناسیم. هدف من این است که قبل از نصب هر برنامه هک بازی انفجار یا پرداخت حتی یک تومان، ریسک واقعی کار را ببینید و تصمیم عاقلانهتری بگیرید.
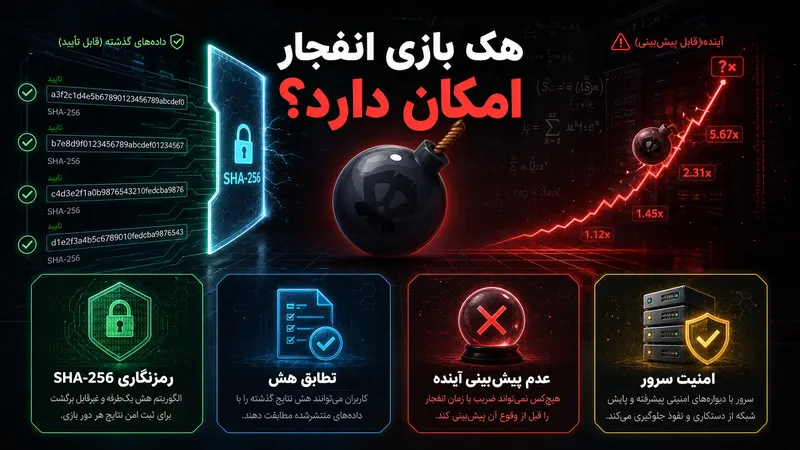
هک بازی انفجار امکان دارد؟
برای اینکه دقیق جواب بدهیم، باید سه مفهوم را از هم جدا کنیم: بررسی منصفانه بودن راند، پیشبینی ضریب و نفوذ به سرور. اینها یکی نیستند. هش (Hash) مثل اثر انگشت دادههاست. بعد از پایان راند، میتوان از آن برای تطبیق دادهها استفاده کرد تا مطمئن شویم نتیجه دستکاری نشده؛ اما هش به تنهایی پنجرهای رو به آینده نیست و عدد راند بعدی را لو نمیدهد. ادعای نفوذ به سرور هم با چند اسکرینشات یا ویدیوی کوتاه ثابت نمیشود. طبق استاندارد NIST، الگوریتم SHA-256 برای ساخت خلاصه پیام و تشخیص تغییرات داده طراحی شده، نه برای رمزگشایی محتوای پنهان.
وقتی فروشندهای ادعا میکند رباتش ضریب را چند ثانیه زودتر نشان میدهد، یک سوال ساده بپرسید: «این عدد از کجا میآید؟» آیا کد منبع قابل بررسی است؟ آیا تمام پیشبینیها، حتی باختها، ثبت و منتشر شدهاند؟ اگر فقط بردها را نشان میدهند، عملاً هیچ چیز مهمی ثابت نکردهاند.
| ادعا | واقعیت | نتیجه |
|---|---|---|
| 🔓 باز کردن هش | هش برای تطبیق داده است | پیش بینی نیست |
| 🤖 دقت صد درصدی | بدون گزارش کامل اثبات نمی شود | ادعای تبلیغاتی |
| 🖥️ هک سرور با فایل موبایل | فایل بیشتر می تواند گوشی را درگیر کند | خطر امنیتی |
| 📈 تاریخچه ضرایب | فقط گذشته را نشان می دهد | تضمین نمی سازد |
| 💰 بازگشت پول | معمولا شرط و بهانه بعدی دارد | نشانه خطر |
چه روش هایی برای هک بازی انفجار وجود دارد؟
روشهایی که در این فضا سروصدا میکنند، بیشتر شبیه ویترینهای پرزرقوبرق هستند تا ابزارهای فنی. آنها با داستانسازی و استفاده از اصطلاحات پیچیده سعی میکنند توجه شما را جلب کنند. ما اینجا این موارد را بررسی میکنیم تا مرز بین واقعیت و توهم مشخص شود، نه اینکه راهی برای دور زدن امنیت سایتها آموزش دهیم. بسیاری از این ادعاها در ظاهر حرفهای به نظر میرسند، اما وقتی پای استدلال منطقی وسط میآید، پشتوانهای ندارند و بر پایه برداشتهای غلط ساخته شدهاند.
تشخیص ضریب با کد هش
کار اصلی کد هش این است که مشخص کند دادهها بعد از ثبت شدن، تغییر کردهاند یا خیر. در سیستمهای «منصفانه» (Fair)، دادههای نهایی بعد از اتمام راند公开 میشوند تا کاربر بتواند آنها را با هش اولیه مقایسه کند. دقت کنید: این بررسی مربوط به راند تمامشده است، نه خبر دادن از راند بعدی. اگر کسی رشتهای طولانی از حروف و اعداد را به عنوان «کد پیشبینی» به شما فروخت، باید ورودیها و گزارش تستهایش را رو کند. بدون مستندات شفاف، این ادعا ارزشی ندارد.
تحلیل داده های هش و کد MD5
MD5 یک تابع هش قدیمی است و اسناد IETF بارها درباره ضعفهای امنیتی آن هشدار دادهاند. اما صبر کنید؛ ضعف MD5 به این معنی نیست که هر کسی میتواند با نگاه کردن به هش، ضریب راند بعدی را حدس بزند. پیدا کردن برخورد هش (Collision) یا سوءاستفاده از ضعفهای آن، کاملاً با پیشبینی نتیجه بازی متفاوت است. استفاده از واژههای فنی جایگزین مدرک و سند نمیشود. معیار درست، آزمون مستقل و توضیح شفاف است، نه مانور دادن با نام الگوریتمها.
مهندسی معکوس الگوریتم بازی
مهندسی معکوس در دنیای امنیت نرمافزار یک واقعیت فنی است، اما بیایید روراست باشیم: دسترسی به کدهای سمت کاربر (Client-side) با نفوذ به منطق اصلی سرور فرق زمین تا آسمان دارد. در بازیهایی مثل انفجار، تصمیمگیریهای حیاتی و تولید ضریب نهایی در سرور انجام میشود و اپلیکیشن شما فقط نتیجه را نمایش میدهد. اگر کسی ادعا کرد الگوریتم را کشف کرده، باید ثابت کند که پیشبینیاش را قبل از شروع راند ثبت کرده و تمام نتایج (هم بردها و هم باختها) را بدون سانسور ارائه دهد. نشان دادن چند برد شانسی، هیچ اعتباری ندارد.
حمله Brute Force به الگوریتم بازی
بروت فورس (Brute Force) یعنی امتحان کردن تکتک حالتهای ممکن برای حدس زدن یک رمز یا ورودی. در فضای وب، این روش بیشتر برای شکستن پسوردها شناخته میشود، نه هک کردن الگوریتمهای پیچیده بازی. سایتهای معتبر با مکانیزمهایی مثل محدودیت تعداد درخواست، قفل موقت حساب، کپچا و احراز هویت دو مرحلهای جلوی این حملات را میگیرند. وقتی فضای ورودی بسیار بزرگ باشد و سرعت درخواستها محدود شود، تست کردن همه حالتها در زمان کوتاه عملاً غیرممکن است. پس یادتان باشد: نام «بروت فورس» مدرکی برای هک شدن سیستم نیست.
سوءاستفاده از باگهای احتمالی سایت
هیچ نرمافزاری کامل نیست و هر کدی ممکن است باگی داشته باشد؛ اما وجود باگ به معنای سود قطعی یا دسترسی دائمی به پول نیست. بسیاری از باگها فقط ظاهری هستند، فقط در نسخه تست کار میکنند یا تیم فنی خیلی سریع آنها را رفع میکند. اگر کسی از شما خواست برای «فعالسازی باگ» رمز عبور، کد تایید پیامکی یا دسترسی از راه دور بدهید، دقیقاً در تله افتادهاید. این یک زنگ خطر بزرگ است. نقصهای امنیتی باید به مالک سایت گزارش شوند، نه اینکه ابزاری برای کلاهبرداری از کاربران باشند.
استفاده از اسکریپتهای خودکار پیشبینی ضریب با استفاده از هوش مصنوعی
هوش مصنوعی ابزار قدرتمندی برای پیدا کردن الگوها در دادههای گذشته است، اما یک مشکل اساسی دارد: اگر راندهای بازی مستقل از هم باشند و ورودی اصلی (Seed) پنهان بماند، تاریخچه گذشته کمکی به پیشبینی آینده نمیکند. نمودارهای زیبا و استفاده از کلمات دهانپرکنی مثل «شبکه عصبی عمیق» جایگزین آزمون علمی نیستند. آزمون درست و شفاف این است: پیشبینی قبل از راند ثبت شود و تمام خطاها و باختها هم ضبط و منتشر شوند. انتخاب گزینشی دادهها (فقط نشان دادن بردها) مخاطب را گمراه میکند.
برخی کاربران برای بررسی ابزارهای خودکار، سراغ ربات بازی انفجار میروند؛ اما قبل از استفاده باید عملکرد واقعی، امنیت و میزان شفافیت این ابزارها بررسی شود.
| روش ادعایی | کاربرد واقعی | مانع اصلی |
|---|---|---|
| 🔐 تحلیل هش | تطبیق داده | آینده را نشان نمیدهد |
| 🧩 مهندسی معکوس | بررسی بخش در دسترس | منطق سرور پنهان میماند |
| ⚙️ Brute Force | آزمودن حالتهای زیاد | زمان و محدودیت درخواست |
| 🐞 باگ سایت | رفتار غیرعادی یک نسخه | ناپایدار و پرریسک |
| 🧠 هوش مصنوعی | تحلیل گذشته | خطا و بیشبرازش |
برنامه هک بازی انفجار و فایلهای دانلودی چه خطری دارند؟
تبلیغات «هک بازی انفجار» معمولاً شما را به سمت دانلود فایلهای APK مشکوک، نسخههای کرک شده، افزونههای مرورگر ناشناس یا لینکهای عجیب هدایت میکنند. مشکل اصلی اینجاست که این فایلها کار نمیکنند؛ بلکه دستگاه شما را آلوده میکنند. این برنامهها اغلب مجوزهای ترسناکی مثل دسترسی به پیامکها، اعلانها، فایلهای شخصی، لیست مخاطبان یا سرویسهای دسترسیپذیری (Accessibility) را طلب میکنند.
گوگل اعلام کرده که سرویس Play Protect رفتار برنامهها را رصد میکند و در صورت مشاهده فعالیت مخرب، هشدار میدهد. همچنین سازمان CISA توصیه میکند همیشه از فروشگاههای رسمی نصب کنید و دسترسی به منابع ناشناس را محدود نگه دارید.
برخی از این بدافزارها صفحات ورود جعلی (Phishing) باز میکنند تا رمز عبور شما را بدزدند. برخی دیگر کدهای پیامکی، عبارات بازیابی کیف پول یا کنترل کامل دستگاه را میخواهند.
کمیسیون تجارت فدرال (FTC) هشدار میدهد که لینکهای فریبنده میتوانند بدافزار نصب کنند یا اطلاعات مالی و رمزهای شما را سرقت کنند. هر وقت وعده «پول سریع و آسان» شنیدید، بهترین واکنش توقف و فکر کردن است.
| نشانه | خطر محتمل | واکنش درست |
|---|---|---|
| 📲 نصب از منبع ناشناس | بدافزار | نصب نکنید |
| 🔑 درخواست رمز یا کد | تصاحب حساب | چیزی نفرستید |
| 🪪 درخواست مدارک | سرقت هویت | ارسال را متوقف کنید |
| 🖥️ کنترل از راه دور | کنترل دستگاه | دسترسی ندهید |
| 💸 هزینههای پیاپی | کلاهبرداری مرحلهای | پرداخت را قطع کنید |
| 🛡️ خاموش کردن آنتیویروس | پنهان کردن رفتار مشکوک | هشدار را جدی بگیرید |
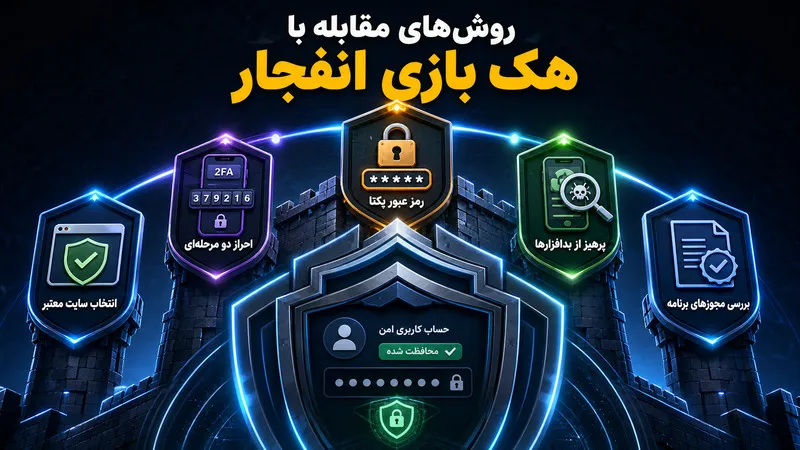
روش های مقابله با هک بازی انفجار
بیایید واقعبین باشیم: خطر اصلی هک کردن الگوریتم بازی نیست؛ خطر اصلی سرقت حساب کاربری، حملات فیشینگ و نصب فایلهای آلوده است. بنابراین، استراتژی دفاعی شما باید روی ایمنسازی حساب کاربری و محافظت از گوشی موبایل متمرکز باشد.
- 🛡️ انتخاب سایت های معتبر: قبل از هر چیز، دامنه، سابقه فعالیت، راههای تماس، سیاست حریم خصوصی و سرعت برداشت وجه را با دقت چک کنید.
- 🤖 استفاده از ربات های تخصصی: اگر ابزاری فقط تاریخچه یا هش (Hash) را بررسی میکند، به هیچ وجه نباید به رمز عبور، کد تأیید دو مرحلهای یا حساب کاربری شما دسترسی داشته باشد.
- 📵 پرهیز از نرم افزارهای غیر رسمی و کرک شده: برای نصب فایلهای ناشناس، هرگز Play Protect یا آنتیویروس گوشی خود را غیرفعال نکنید. این کار امنیت دستگاهتان را به خطر میاندازد.
- 📣 گزارش تخلفات به پشتیبانی سایت: همیشه لینک مربوطه، شناسه فروشنده، رسید پرداخت و اسکرینشات گفتگوها را نگه دارید تا در صورت نیاز مدرک داشته باشید.
- 🔐 احراز هویت چند مرحله ای: برای ایمیل و حسابهای مالیتان رمزهای متفاوت و قوی بگذارید. سازمان OWASP این روش را بهترین راه برای کاهش حملات خودکار و جلوگیری از سوءاستفاده از رمزهای سرقتشده میداند.
- 🔍 بررسی مجوزهای برنامه: ابزار نمایش ضریب یا تحلیلگر، نیازی به دسترسی به مخاطبان، میکروفون یا پیامکهای شما ندارد. اگر چنین درخواستی کرد، شک کنید.
| لایه امنیتی | اقدام | فایده |
|---|---|---|
| 🔐 حساب | رمز یکتا و ورود چند مرحله ای | کاهش سرقت حساب |
| 📱 گوشی | نصب از منبع قابل اعتماد | کاهش بدافزار |
| ✉️ پیام | باز نکردن لینک ناخواسته | کاهش فیشینگ |
| 💳 پرداخت | ندادن هزینه فعال سازی مبهم | محدود شدن زیان |
| 🧾 مدرک | نگهداری رسید و پیام ها | کمک به گزارش |
راهنمای خرید ربات هک بازی انفجار
پیشنهاد شفاف و صادقانه من این است: ربات هک بازی انفجار نخرید. اینکه سایت خارجی است، صفحه انگلیسی دارد یا با ارز دیجیتال پرداخت میکند، لزوماً نشانه اعتبار نیست. اتفاقاً این موارد ممکن است پیگیری شکایت، شناسایی فروشنده و بازگشت پول را بسیار سختتر کند. امنیت یک پلتفرم با کشور ثبت دامنه تضمین نمیشود؛ بلکه با هویت شفاف، سیاست واضح بازپرداخت و تستهای مستقل سنجیده میشود. اگر محصولی فقط تاریخچه ضرایب را مرتب میکند، باید همین را صراحتاً بنویسد. تغییر نام یک ابزار آماری ساده به «ربات تضمینی» یک زنگ خطر جدی است. ابزار سالم و واقعی، هرگز از شما نمیخواهد آنتیویروس را خاموش کنید یا دسترسی کامل (Root/Admin) به گوشی بدهید.
پیش از هرگونه پرداخت، این سوالات کلیدی را از خود یا فروشنده بپرسید:
- 🧪 آیا نسخه آزمایشی رایگان و بدون نیاز به ورود به حساب اصلی ارائه میدهد؟
- 📊 آیا تمام پیشبینیها، شامل خطاها و باختها، به صورت شفاف ثبت و نمایش داده میشوند؟
- 🧾 آیا هویت واقعی فروشنده و شرایط دقیق بازپرداخت پول کاملاً روشن است؟
- 🔍 آیا فایل دانلودی توسط ابزارهای امنیتی معتبر اسکن و تأیید شده است؟
- 🔐 آیا عملکرد ابزار بدون نیاز به رمز عبور و کد تأیید شما امکانپذیر است؟
- 🧠 آیا تفاوت بین «تحلیل آماری گذشته» و «دسترسی به سرور بازی» به درستی توضیح داده شده است؟
اگر پاسخها مبهم، فرار یا وعدههای غیرواقعی بودند، خرید آن منطقی نیست. کمیسیون تجارت فدرال (FTC) هشدار میدهد که درخواست پرداخت از طریق روشهای غیرقابل برگشت، یکی از نشانههای رایج کلاهبرداریهای فنی است.
جایگزین های هک بازی انفجار برای تصمیم کم ریسک تر
تحلیل ریتم بازی و ثبت ضرایب گذشته، بیشتر از آنکه آینده را پیشبینی کند، رفتار هیجانی شما و تمایل به افزایش مبلغ شرط پس از باخت را آشکار میکند. این دادهها راند بعدی را لو نمیدهند، اما الگوی اشتباهات شما را نشان میدهند. به جای جستجوی بیپایان برای کد هک بازی انفجار، روی مدیریت سرمایه و روانشناسی تمرکز کنید. این روشها کاربرد بسیار بیشتری دارند:
- 📉 سقف ضرر: از قبل مبلغی را تعیین کنید که اگر به آن رسیدید، بلافاصله بازی را متوقف کنید. پایبندی به این سقف حیاتی است.
- ⏱️ محدودیت زمان: جلسات طولانی بازی، خستگی ذهنی ایجاد کرده و احتمال تصمیمگیریهای عجولانه و پرریسک را افزایش میدهد.
- 🧾 ثبت شرط: جزئیات هر شرط شامل مبلغ، زمان برداشت و دلیل منطقی انجام آن را یادداشت کنید. این کار به تحلیل رفتار کمک میکند.
- 🧊 وقفه پس از باخت: بعد از چند باخت متوالی، ادامه دادن بازی فقط برای جبران خسارت، معمولاً اوضاع را بدتر میکند. حتماً استراحت کنید.
- 💰 بودجه جدا: هرگز پول ضروری زندگی، قرض گرفته شده یا هزینههای روزمره را وارد بازی نکنید. فقط با مازاد درآمد بازی کنید.
- 🚪 قاعده خروج: وقتی به سود کوتاه مدت رسیدید، آن را دلیل بر بالا بردن بیحد و حصر شرطها ندانید. طمع، دشمن سود است.
تحلیل ریتم بازی فقط برای شناخت رفتار خودتان مفید است، نه الگوریتم سایت. دو برابر کردن مبلغ شرط پس از دیدن یک ضریب بالا، یک خطای شناختی و تصمیم احساسی است؛ نه نشانهای از کشف الگوریتم.
| ابزار | کاربرد واقعی | چیزی که تضمین نمی کند |
|---|---|---|
| 📊 تاریخچه | دیدن گذشته | ضریب راند بعد |
| 📝 ثبت شرط | شناخت خطای رفتاری | سود قطعی |
| ⏰ تایمر | کنترل زمان | تغییر نتیجه |
| 💵 سقف ضرر | محدود کردن زیان | حذف کامل باخت |
| 🧊 وقفه | کاهش تصمیم هیجانی | مزیت فنی |
آیا نتایج تقلب و هک بازی انفجار قابل اتکا است؟
به هیچ وجه روی رباتهای ناشناس، فایلهای کرکشده یا کانالهای سیگنال حساب باز نکنید، مگر اینکه آزمون مستقلی پشتشان باشد. اکثر تبلیغات فقط لحظات برد را نشان میدهند؛ باختها حذف شدهاند، زمان دقیق ویدیو مشخص نیست و گاهی اوقات عدد ضریب بعد از پایان راند به تصویر چسبانده شده است. برای اینکه بفهمید ادعایی واقعی است یا نه، پیشبینی باید قبل از شروع راند ثبت شود، زمان آن قابل تایید باشد و تمام نتایج (چه برد و چه باخت) باقی بمانند. همچنین آزمون باید روی تعداد کافی از راندها انجام شود. فراموش نکنید که سود و زیان واقعی را باید همراه با هزینه خرید ربات محاسبه کنید.
چند حدس درست به معنای دسترسی به سرور نیست. حدس تصادفی، انتخاب نمونههای خاص، تاخیر در نمایش تصویر و گزارشهای ناقص میتوانند ظاهری فریبنده از موفقیت بسازند. معیار اصلی اعتبار، تکرارپذیری نتایج تحت نظارت یک فرد مستقل است.
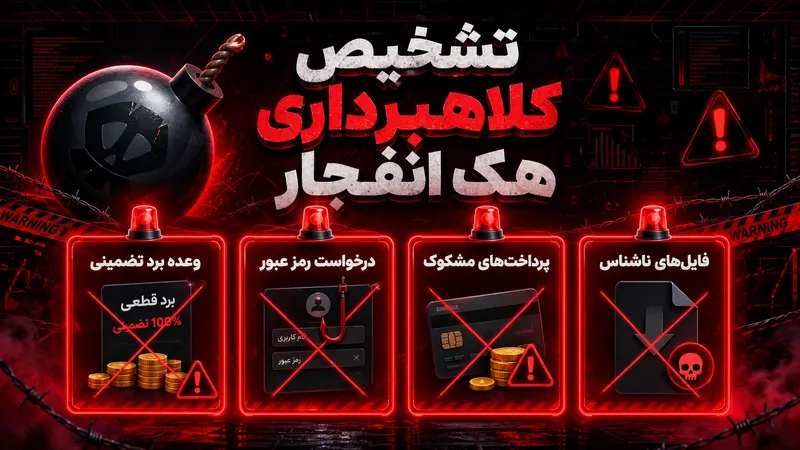
تشخیص تبلیغ هک بازی انفجار و کلاهبرداری
تبلیغات مشکوک معمولاً با وعده «برد روزانه» یا «ضریب تضمینی» شروع میشوند. سپس فروشنده برای دریافت بیعانه یا هزینه فعالسازی فشار میآورد. یادتان باشد اسکرینشات از موجودی به راحتی قابل ویرایش است و ویدیوها ممکن است در محیط آزمایشی ضبط شده باشند. روش آزمون و نرخ خطا باید کاملاً شفاف باشد.
نشانههای مهم کلاهبرداری هک انفجار:
- 🚨 تضمین صد درصدی و استفاده از عبارت «بدون باخت»
- 🚨 درخواست رمز عبور، کد تایید یا عبارت بازیابی حساب
- 🚨 اصرار بر پرداخت فوری با روشهایی که بازگشت پول در آنها سخت است
- 🚨 حذف نظرات منفی و پاک کردن نتایج اشتباه
- 🚨 نصب فایلهای ناشناس و درخواست خاموش کردن ابزارهای امنیتی
- 🚨 فروش نسخههای پیاپی با هزینههای جدید و بهانههای مختلف
اگر فایلی را نصب کردهاید، فوراً اینترنت دستگاه را قطع کنید، برنامه را حذف نمایید، مجوزها را بررسی کنید و رمز حسابهای مهم خود را از طریق یک دستگاه سالم تغییر دهید. سرویس Play Protect میتواند برنامههای زیانآور را اسکن و در برخی موارد حذف کند. اگر رمز یا کدی را در اختیار کسی گذاشتهاید، نشستهای فعال را ببندید و ورود دو مرحلهای را فعال کنید. حتماً رسیدهای پرداخت را برای گزارشدهی نگه دارید.
تجربه واقعی کاربران
یکی از کاربران تعریف کرده بود که نسخه رایگان چند پیشبینی درست نشان داد، اما پس از پرداخت اولیه، دوباره از او هزینه فعالسازی خواسته شد. مشکل اصلی اینجا پرداختهای پیاپی و بیپایان بود. کاربر دیگری نوشته بود که فایل نصبی، مجوز دسترسی به اعلانها و قابلیت دسترسپذیری (Accessibility) را طلب میکرد. مدتی بعد متوجه ورود ناشناس به ایمیلش شد؛ این مجوزها هیچ تناسبی با نمایش ضریب نداشتند و صرفاً برای جاسوسی بودند.
نفر سومی گفته بود کانال تلگرامی فقط پیشبینیهای درست را نگه میداشت و غلطها را پاک میکرد. وقتی همه پیامها را ثبت و بررسی کرد، مشخص شد دقت واقعی بسیار پایینتر از ادعا است. نتیجه مشترک همه این داستانها روشن است: فروشنده هک روی عجله، طمع و ترس شما از اصطلاحات فنی حساب میکند. بهترین واکنش، توقف کوتاه، ثبت شواهد و هرگز ندادن دسترسی به حسابهایتان است.
جمع بندی
هک بازی انفجار در تبلیغات ساده و جذاب به نظر میرسد، اما ادعاهای رایج معمولاً فاقد مدرک فنی و آزمون مستقل هستند. هش (Hash) برای تطبیق دادههاست و ضریب آینده را نشان نمیدهد. روشهایی مثل Brute Force، مهندسی معکوس و هوش مصنوعی نیز بدون ورودی معتبر و گزارش کامل، برد قطعی ایجاد نمیکنند.
خطر اصلی بیشتر از سمت فایلهای ناشناس، فیشینگ، سرقت رمز و پرداختهای پیاپی میآید. خارجی یا داخلی بودن ربات نشانه اعتبار آن نیست و تحت هیچ شرایطی نباید رمز، کد تایید یا دسترسی از راه دور به کسی داده شود. ابزارهایی مثل ثبت شرطها، تعیین سقف ضرر و وقفه پس از باخت، نتیجه بازی را عوض نمیکنند، اما میتوانند تصمیمهای هیجانی و زیانهای رفتاری شما را محدود کنند.
سوالات متداول
آیا هک بازی انفجار واقعی است؟
ادعاهای هک بازی انفجار معمولاً سند و مدرک مستقلی ندارند. این ادعاها اغلب به ویدیوهای گزینشی، وعدههای سود کلان و فروش فایلهای مشکوک وابسته هستند.
برنامه هک بازی انفجار قابل اعتماد است؟
خیر، اصلاً قابل اعتماد نیست. نصب برنامه هک بازی انفجار میتواند خطرات جدی داشته باشد؛ از دزدیدن رمز عبور و اطلاعات شخصی گرفته تا سرقت دادههای مالی. وارد کردن چنین فایلهایی به گوشی یا کامپیوترتان امنیت شما را به خطر میاندازد.
هک ضریب بازی انفجار با کد هش شدنی است؟
پاسخ منفی است. هک بازی انفجار با استفاده از کد هش امکانپذیر نیست. کارکرد اصلی هش، تأیید صحت دادههای راندِ تمامشده است، نه پیشبینی یا آشکار کردن نتایج آینده.
آیا ربات هک بازی انفجار برد را تضمین می کند؟
هیچ تضمینی وجود ندارد. ربات هک بازی انفجار بدون داشتن آزمونهای مستقل و ثبت دقیق خطاها، هیچ پایه و اساس سنجشی برای تضمین برد یا سودآوری ندارد. هر وعدهای در این زمینه توخالی است.
چگونه تبلیغ هک بازی انفجار را تشخیص دهیم؟
به چند نشانه کلیدی توجه کنید: وعده برد قطعی، درخواست رمز عبور، ارسال فایلهای ناشناس، اصرار بر پرداخت فوری و حذف نتایج اشتباه از تاریخچه. همه این موارد از نشانههای بارز تبلیغات کلاهبرداری هستند.
- ارسال در 24 آگوست 2026
- در مقالات


دیدگاه شما در مورد برنامه هک بازی انفجار | خطرات، کلاهبرداری ها و واقعیت فنی چیست؟